


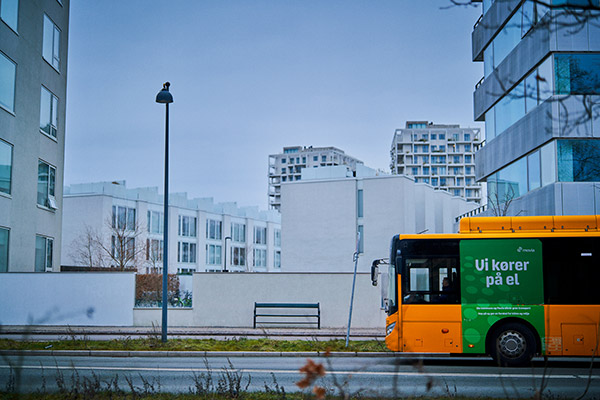
Det går att stärka cybersäkerheten i elbussar. Men det finns ingen grund för att hävda att kinesiska elbussar är mindre cybersäkra än bussar från andra tillverkare, konstaterar en rapport på uppdrag av trafikhuvudmannen i Köpenhamn. Foto: Movia.
Det går att stärka cybersäkerheten i elbussar. Men det finns ingen grund för att hävda att kinesiska elbussar är mindre cybersäkra än bussar från andra tillverkare. Det hävdas i en stor undersökning som trafikhuvudmannen i Köpenhamn, Movia, har låtit göra. Samtidigt rekommenderar rapporten hårdare krav i både dagens och kommande trafikavtal.
Frågan om elbussars cybersäkerhet väckte i höstas stor uppmärksamhet internationellt efter ett test som trafikhuvudmannen Ruter i Oslo gjorde. Bland annat testades en elbuss från kinesiska Yutong. Syftet var att avslöja eventuella risker när det gäller cybersäkerhet, hackning eller underrättelseverksamhet av främmande makt.
Mot bakgrund av det norska testet rekommenderade den danska motsvarigheten till den svenska Myndigheten för civilt försvar, Styrelsen for Samfundssikkerhed (SAMSIK), en översyn av cybersäkerheten i elbussar.
Movia, som har ansvaret för busstrafiken i Köpenhamnsregionen, gav revisionsbyrån EY i uppdrag att genomföra en omfattande riskbedömning av de elbussar som kör på Movias linjer.
– Bedömningen visar att det inte finns någon anledning att generellt se kinesiska bussar som mindre cybersäkra än bussar från andra tillverkare. Vi har fått rekommendationer om hur Movia ytterligare kan stärka cybersäkerheten när bussarna väl är i drift. Vi kommer nu att följa upp dessa, säger Jeppe Gaard, trafikchef på Movia.
EY:s rapport omfattar elbussar från sju busstillverkare. Där ingår de kinesiska busstillverkare som har levererat elbussar till bussföretag som kör för Movia: Yutong, BYD och Golden Dragon. Övriga tillverkare som ingår i bedömningen är MAN, Ebusco, Volvo, Mercedes-Benz och VDL.
Den övergripande slutsatsen i rapporten är att det i elbussar finns verkliga men hanterbara risker kopplade till cybersäkerhet och data. Det finns däremot inga belägg för att asiatiska tillverkare generellt har en lägre standard än andra när det gäller cybersäkerhet.
Enligt rapporten är riskerna snarare kopplade till att man på distans kan koppla upp sig mot olika system i bussarna, programvaruuppdateringar, avancerade system för förarstöd med mera. Det är risker som enligt rapporten bör hanteras med tydliga kravställningar, transparens men också beredskap.
Riskbedömningarna bör enligt rapporten också föras in i konkreta avtalskrav i framtida upphandlingar men också i befintliga trafikavtal. Det ska vara möjligt för huvudmannen att hantera skärpta eller kritiska situationer utan att ta över operatörernas ansvar.
Det innebär att Movia i framtiden kommer att kräva att bussföretagens leverantörer ska ha ett kvalificerat arbete när det gäller cybersäkerhet och även dokumentera det. Transparensen när det gäller fjärråtkomst och programuppdateringar ska förbättras. Incidenter när det gäller säkerheten ska anmälas snabbt och det ska finnas tydliga rutiner för hur man kan skärpa säkerheten ytterligare om risknivån ökar.
Dessutom ska det finnas möjlighet att begränsa eller koppla ur funktioner, exempelvis genom att ta bort bussens SIM-kort.
Enligt EY:s omfattande rapport är den nuvarande lagstiftningen kring cybersäkerhet i elbussar relevant och tillräcklig. Samtidigt finns det en skillnad när det gäller hur moget busstillverkarna arbetar med cybersäkerhet.
 Artiklar(RSS)
Lämna ett svar